מי יכול לשלוח בשמנו
רשומת DMARC אכופה קובעת שאף אחד מחוץ לרשימה לא יכול לשלוח בשמכם. אנחנו מנטרים, מדווחים על ניסיונות, ומתריעים.
ארגונים וחברות גדולות
הכתובות נוצרות ומנותבות מלמעלה, ההרשאות ברורות ומתועדות, והתיבות שכל מחלקה כבר עובדת בהן נשארות בדיוק כפי שהן. ההטמעה נמדדת בימים, לא ברבעונים, כי אין הגירת תיבות ואין תוכנה להתקין. עשרה דומיינים ועשרים תיבות יעד במסלול העסקי, ויומן אחד לכל שינוי, עם מי ביצע אותו ומתי.
התשתית בגרמניה, עם בידוד מוניטין שליחה לכל לקוח
מה שארגון שואל
רשומת DMARC אכופה קובעת שאף אחד מחוץ לרשימה לא יכול לשלוח בשמכם. אנחנו מנטרים, מדווחים על ניסיונות, ומתריעים.
הכתובת שייכת לתפקיד ולא לאדם, וההעברה היא שינוי ניתוב אחד שנרשם ביומן הביקורת.
אין הטמעה במובן הרגיל: אין הגירת תיבות, אין תוכנה בתחנות הקצה, ואין הדרכת עובדים.
בקרה
בקנה מידה ארגוני, הבעיה היא לא ליצור כתובת אלא לדעת אחרי שנתיים למה היא קיימת, לאן היא מנותבת ומי אישר אותה. לכן כל פעולה כאן נרשמת, ולכל כתובת יש בעלים.
כשהמדיניות דורשת יותר
מי משנה מה
עשרות תפקידים, בקרה אחת
בארגון גדול הבעיה אינה כתובת אחת אלא עשרות: תפקידים, מחלקות, פרויקטים, וסניפים, שכל אחד מהם צריך כתובת שמגיעה לאנשים הנכונים ומשתנה כשהם משתנים. הדרך המקובלת היא פרויקט הגירה של חודשים לספק דואר חדש. הדרך כאן היא לא לגעת בתיבות בכלל: הכתובות מוגדרות על הדומיין, כל אחת מנותבת לתיבות שכבר קיימות, ומי שמנהל את הדומיין רואה את כולן במסך אחד ומשנה יעד בשורה אחת.
עם הרשאות צוות אפשר לחלק את הניהול בלי לחלק את השליטה: מנהלת מחלקה יכולה להוסיף ולשנות כתובות של המחלקה שלה, מנהל מערכות מידע רואה את כל הדומיינים, ואף אחד מהם לא יכול לשנות רשומת DNS בלי שהשינוי נרשם ביומן הפעילות עם השעה ועם מי ביצע. אותו יומן מכסה גם מפתחות API שנוצרו או בוטלו, וכל שליחה שיצאה מהמערכת, כך שביקורת פנימית מקבלת תשובה מקובץ ולא מזיכרון.
המסלול העסקי מכסה עשרה דומיינים ועשרים תיבות יעד, שלושת אלפים הודעות ביום, וליווי הקמה על ידי אדם, לא מדריך כתוב. ארגון עם יותר דומיינים, או סוכנות שמנהלת דומיינים של לקוחות, מקבל מסלול Agency ללא הגבלת דומיינים. בכל המסלולים דואר נכנס אינו נספר, השרתים בגרמניה תחת רגולציה אירופית, וההקמה מתחילה בסריקה לקריאה בלבד שלא משנה דבר עד שמישהו מאשר.
ארגון עם Exchange פנימי וגם ענן לא צריך לבחור: הכתובת על הדומיין מנותבת לתיבה שקיימת, בין אם היא ב-Exchange, ב-Google או בשניהם, ומי שמנהל את הדומיין רואה את כל היעדים במסך אחד. מה שחייב להיות משותף הן רשומות האימות של הדומיין, ואת אלה אנחנו כותבים פעם אחת עבור כל מי ששולח בשמו.
סיור בסביבת העבודה המעודכנת
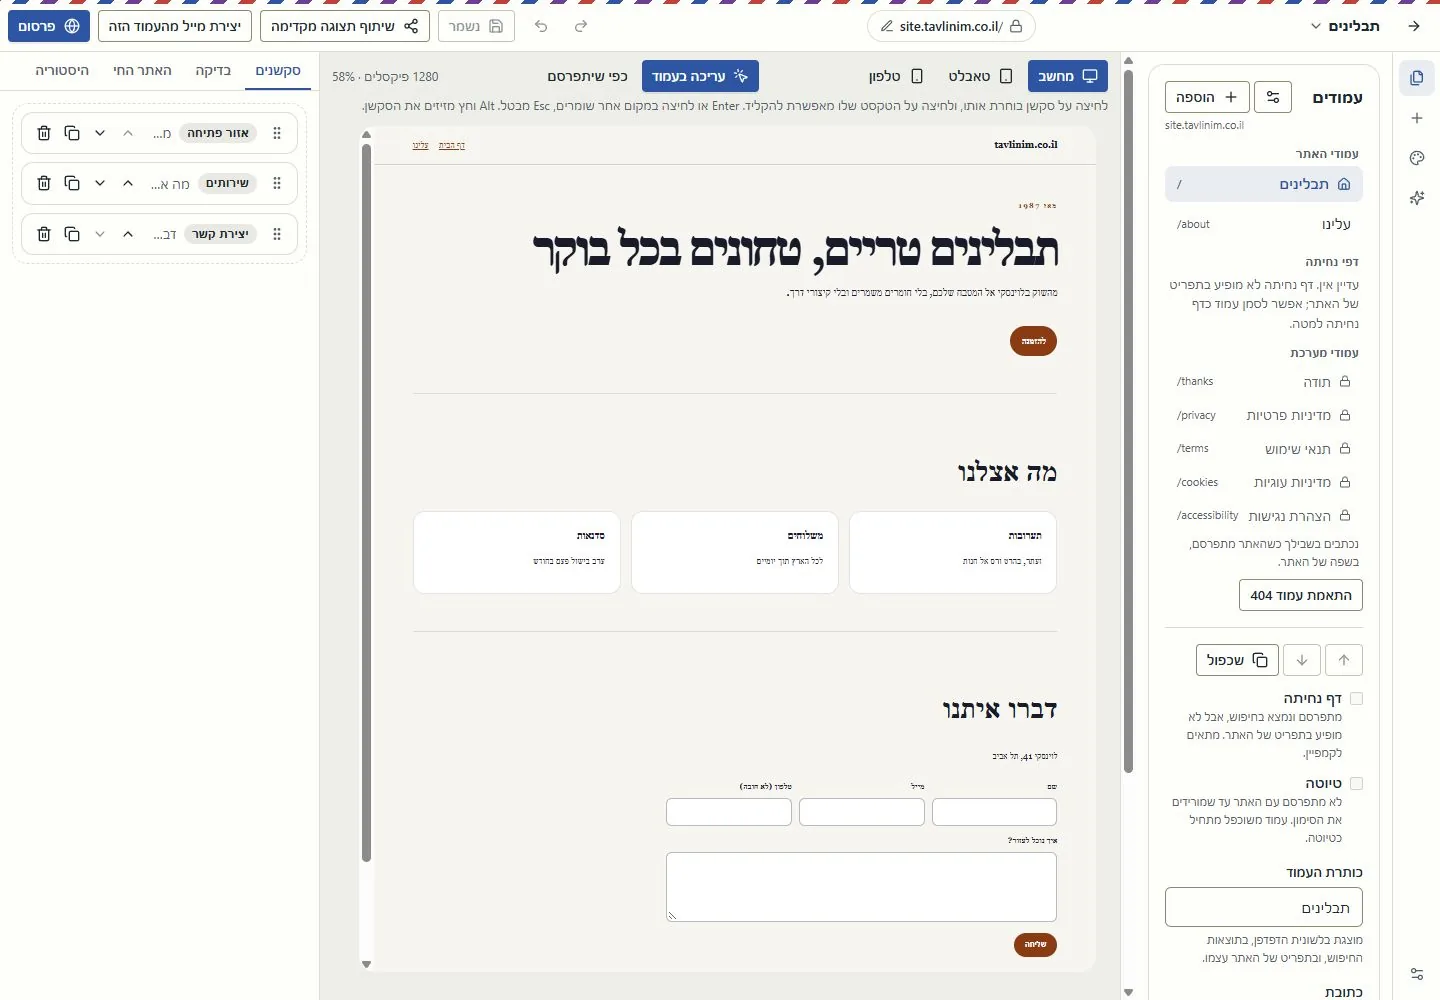
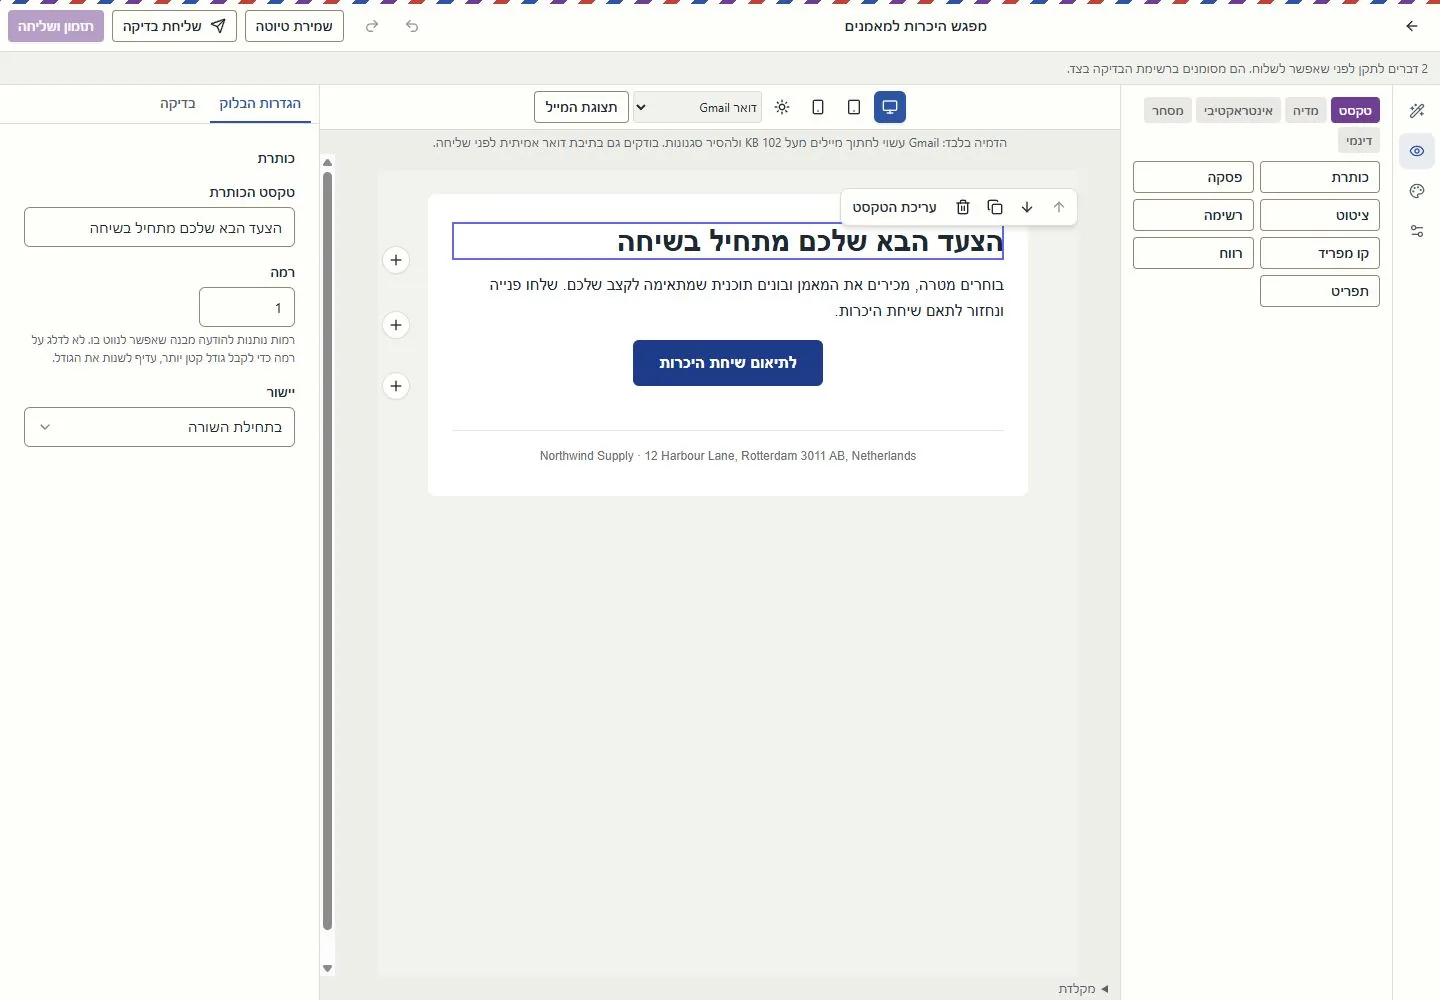
הקנבסים, ה-CRM וכלי התפעול מחברים יותר משלבי העבודה. מתחילים בטיוטה, בודקים את הפעולה הבאה ועוקבים אחר התוצאה שנרשמה באותה סביבת עבודה.
עורכים בתוך העמוד, עוברים בין מחשב, טאבלט וטלפון ובודקים את השינויים לפני הפרסום. עמודים, גרסאות וערכות מקצועיות משתמשים בקנבס המשותף של Brand My Inbox ו-EmailPro.
עובדים ברוחבי קריאה אמיתיים, עורכים טקסט בתוך המייל, מסדרים בלוקים ובודקים הדמיות של מצב כהה ולקוחות דואר. מחברים בין דף נחיתה לקמפיין בעזרת כלי ההמרה הנתמכים.
מחברים אנשי קשר, חברות, עסקאות, פניות שירות ופרויקטים. אחראים, תורים, משימות, תוצרים ואישורים מבהירים מי מטפל בצעד הבא.
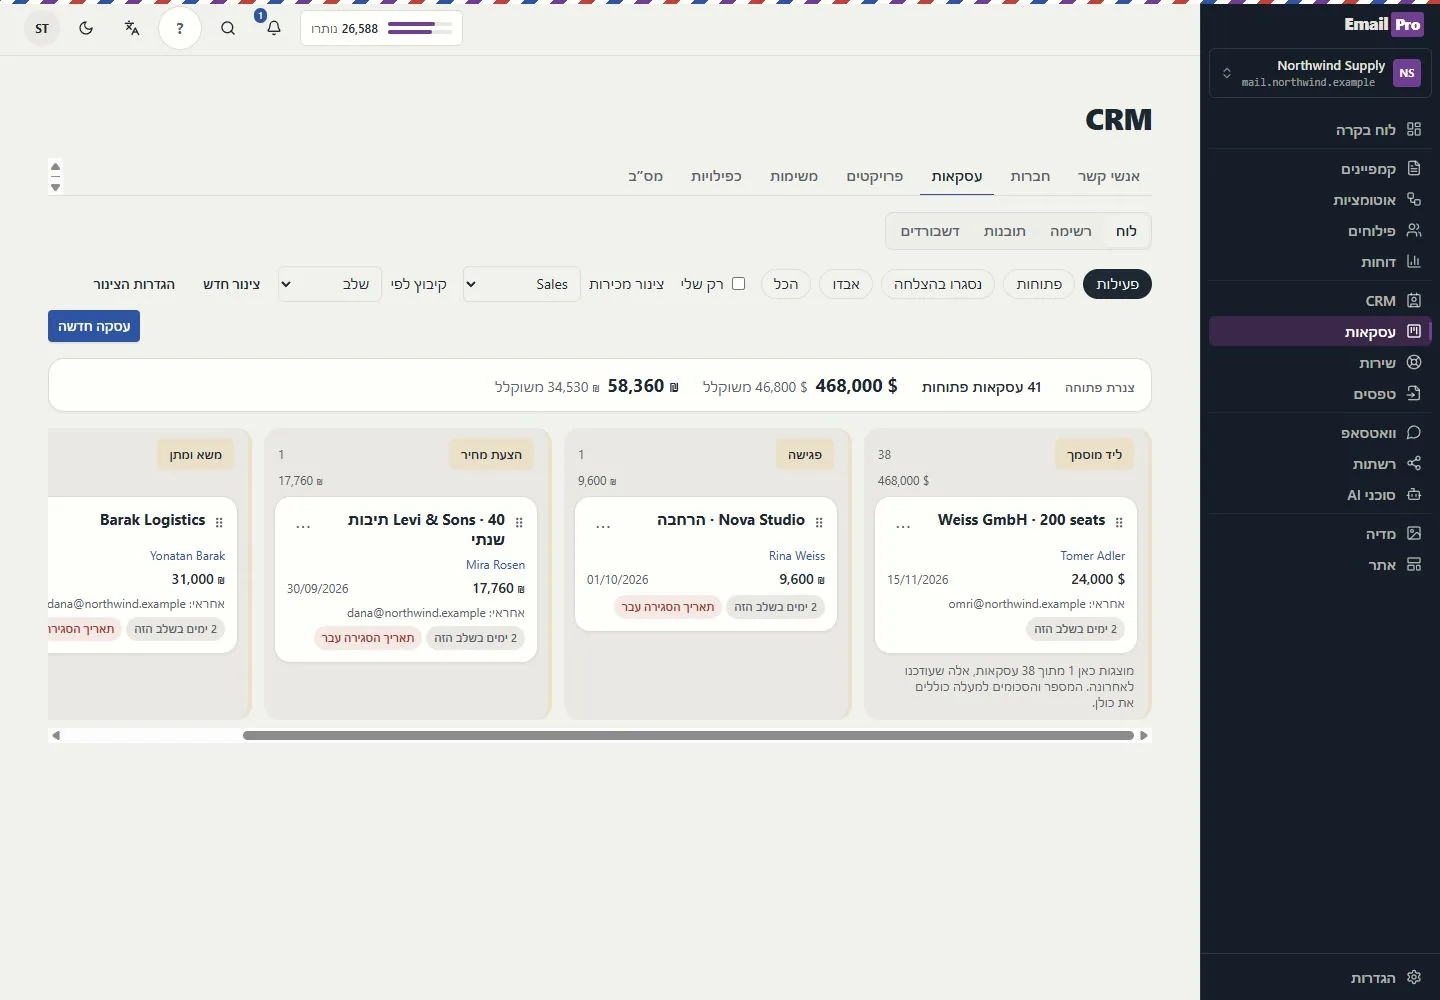
מסכי EmailPro הנוכחיים עם נתוני הדגמה, צולמו ב-26 באוקטובר 2026. הדוגמאות אינן תוצאות של לקוחות.
מגלים מה עוד מתחבר
לפני הפעלה בודקים את המסלול, ההרשאות ודרישות החיבור.
כל יכולת מוצגת עם גבולות ההפעלה שלה.
התשתית באירופה, תחת רגולציה אירופית. מייל שמועבר לתיבות שלכם עובר דרכנו ולא נשמר. מייל שמתקבל בתיבת הדואר שלנו נשמר מוצפן לתקופה שאתם קובעים במסגרת המסלול, וגישת תמיכה אליו אינה קיימת. ארגון שצריך שגם זה יישאר אצלו מתקין את השכבה בשרתים שלו.
כן. אנחנו לא מחליפים את מערכת הדואר אלא יושבים בשכבת הדומיין, ולכן סביבה מעורבת היא בדיוק המצב שבשבילו נבנינו.
הדומיין שלכם, הרשומות ב-DNS שלכם, והתיבות ממילא אצלכם. עזיבה היא הסרת רשומות, לא פרויקט חילוץ נתונים.
רוב הזמן הוא ההחלטות, לא ההקמה: מי מקבל מה, ואיזו כתובת תפקיד מגיעה למי. אחרי שהרשימה קיימת, ההקמה עצמה היא שורה לכל כתובת, ואפשר לייבא אותה כקובץ. הדומיין עצמו מוכן ברבע שעה, וכתובת חדשה פועלת מיד.
שיחה קצרה עם מי שבונה את המערכת, ואחריה בדיקה של הדומיין בלי התחייבות.
לקבוע שיחה