API וגם MCP
כל פעולה שיש במסך קיימת גם כ-endpoint וגם ככלי שסוכן קורא לו. אוטומציה של onboarding היא סקריפט, לא נוהל.
חברות טכנולוגיה
כתובות שנוצרות ונסגרות עם הצוותים, אימות שנבדק ומתוקן אוטומטית, API לכל פעולה שיש במסך, ושרת MCP שסוכני AI יכולים לעבוד מולו עם הרשאות מדויקות. בלי קריאת שירות לספק ובלי להמתין ליום עסקים. הדואר של האנשים והדואר של המערכת יוצאים מאותו דומיין, עם אותן שלוש רשומות ואותו יומן.
API מלא, 28 כלי MCP, ורשומות DNS שמתוחזקות אוטומטית
למפתחים
כל פעולה שיש במסך קיימת גם כ-endpoint וגם ככלי שסוכן קורא לו. אוטומציה של onboarding היא סקריפט, לא נוהל.
לכל מפתח בוחרים הרשאות, תקרת שליחה יומית, הגבלת שולחים ונמענים ותפוגה. הנזק ממפתח שדלף תחום מראש.
devops@ שייכת לצוות. כניסה ועזיבה של אנשים היא שינוי ניתוב, לא פתיחת תיבה.
שקיפות תפעולית
מסירה היא לא קופסה שחורה: יומן אירועים לכל הודעה, אבחון אימות בפקודה אחת, ורשימת אל-תשלח מנוהלת, בלי ניחושים.
שני סוגי דואר
מה מפתחים מקבלים
לצוות פיתוח יש שתי בעיות דואר שנראות דומות ואינן: הדואר של האנשים, והדואר של המערכת. הראשון הוא כתובות לעובדים על הדומיין, שמגיעות לתיבות שכבר יש להם ומשתנות בשורה אחת כשמישהו מצטרף או עוזב. השני הוא מיילים שהקוד שולח: אימות כתובת, איפוס סיסמה, קוד חד פעמי, חשבונית. שניהם יוצאים מאותו דומיין מאומת, אבל השני צריך API ולא תיבה, ומזהה לכל הודעה ולא תיקיית נשלח.
ה-API שולח בקריאת HTTP אחת ודורש מפתח אידמפוטנטיות בגוף הבקשה, כי שרת שאיבד תשובה ינסה שוב, ובלי המפתח זה מייל כפול לאדם אמיתי. אותו מפתח פעמיים מחזיר את אותה תשובה ולא שולח שוב. השגיאות מבדילות בין כתובת שלא קיימת, שאין טעם לנסות שוב, לבין תקלה זמנית שכדאי לנסות בה שוב. וכתובת שחזרה נכנסת לרשימת חסימה, כך שניסיון נוסף אליה נענה בשגיאה במקום לשרוף מוניטין. קצב של שלושים הודעות בדקה וחימום אוטומטי של 14 יום מגנים על הדומיין מבאג בלולאה.
המערכת מחוברת גם לעוזרי AI דרך MCP, עם אותם כלים ואותן הרשאות, ולכן סוכן פנימי יכול לבדוק מצב דומיין ולהכין כתובת בלי שמישהו יצטרך לכתוב לו אינטגרציה. וכתובת נכנסת יכולה לדחוף כל הודעה שהתקבלה ל-webhook שלכם, עם השולח, הנושא, הגוף והקבצים, כך שהמערכת שלכם מגיבה למייל בלי לקרוא תיבה. השרתים בגרמניה, והמסלול הטכני מתחיל בסריקה לקריאה בלבד של הדומיין.
סביבת בדיקות היא מפתח API נפרד לפיתוח, שמבוטל בלחיצה בלי לגעת במפתח הייצור, וכתובת שולח על תת דומיין של בדיקות. כך ניסיון חוזר בסביבת פיתוח לא שולח ללקוח אמיתי, וכתובת שחזרה בבדיקה לא נכנסת לרשימת החסימה של הייצור. הכלל שחוסך את רוב התקלות: מפתח לכל סביבה, וכתובת שולח לכל סוג הודעה.
סיור בסביבת העבודה המעודכנת
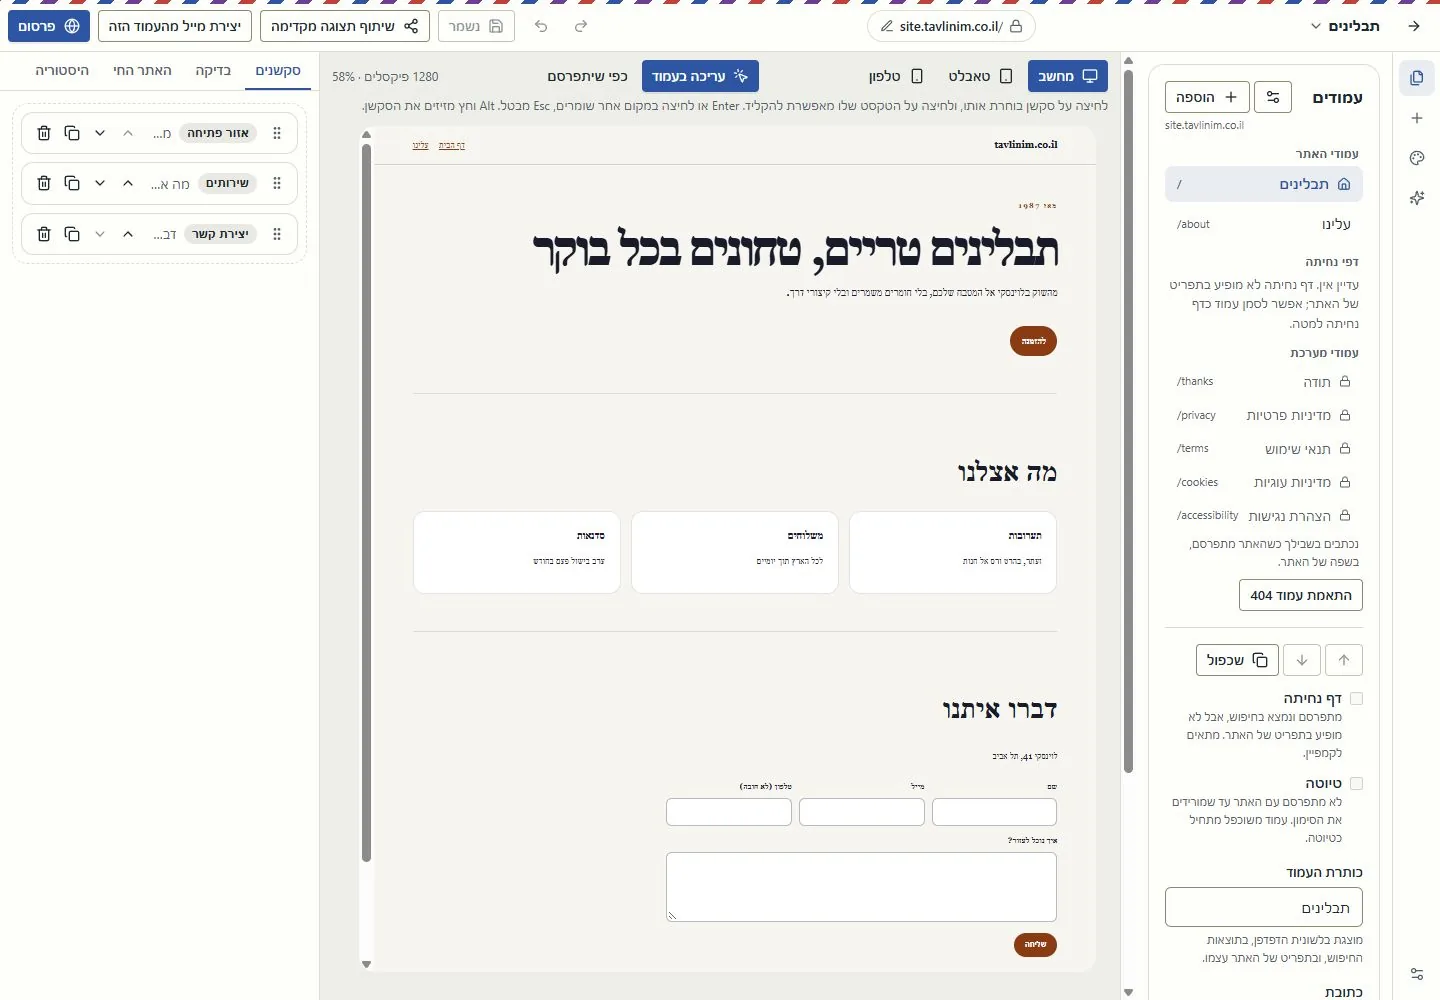
הקנבסים, ה-CRM וכלי התפעול מחברים יותר משלבי העבודה. מתחילים בטיוטה, בודקים את הפעולה הבאה ועוקבים אחר התוצאה שנרשמה באותה סביבת עבודה.
עורכים בתוך העמוד, עוברים בין מחשב, טאבלט וטלפון ובודקים את השינויים לפני הפרסום. עמודים, גרסאות וערכות מקצועיות משתמשים בקנבס המשותף של Brand My Inbox ו-EmailPro.
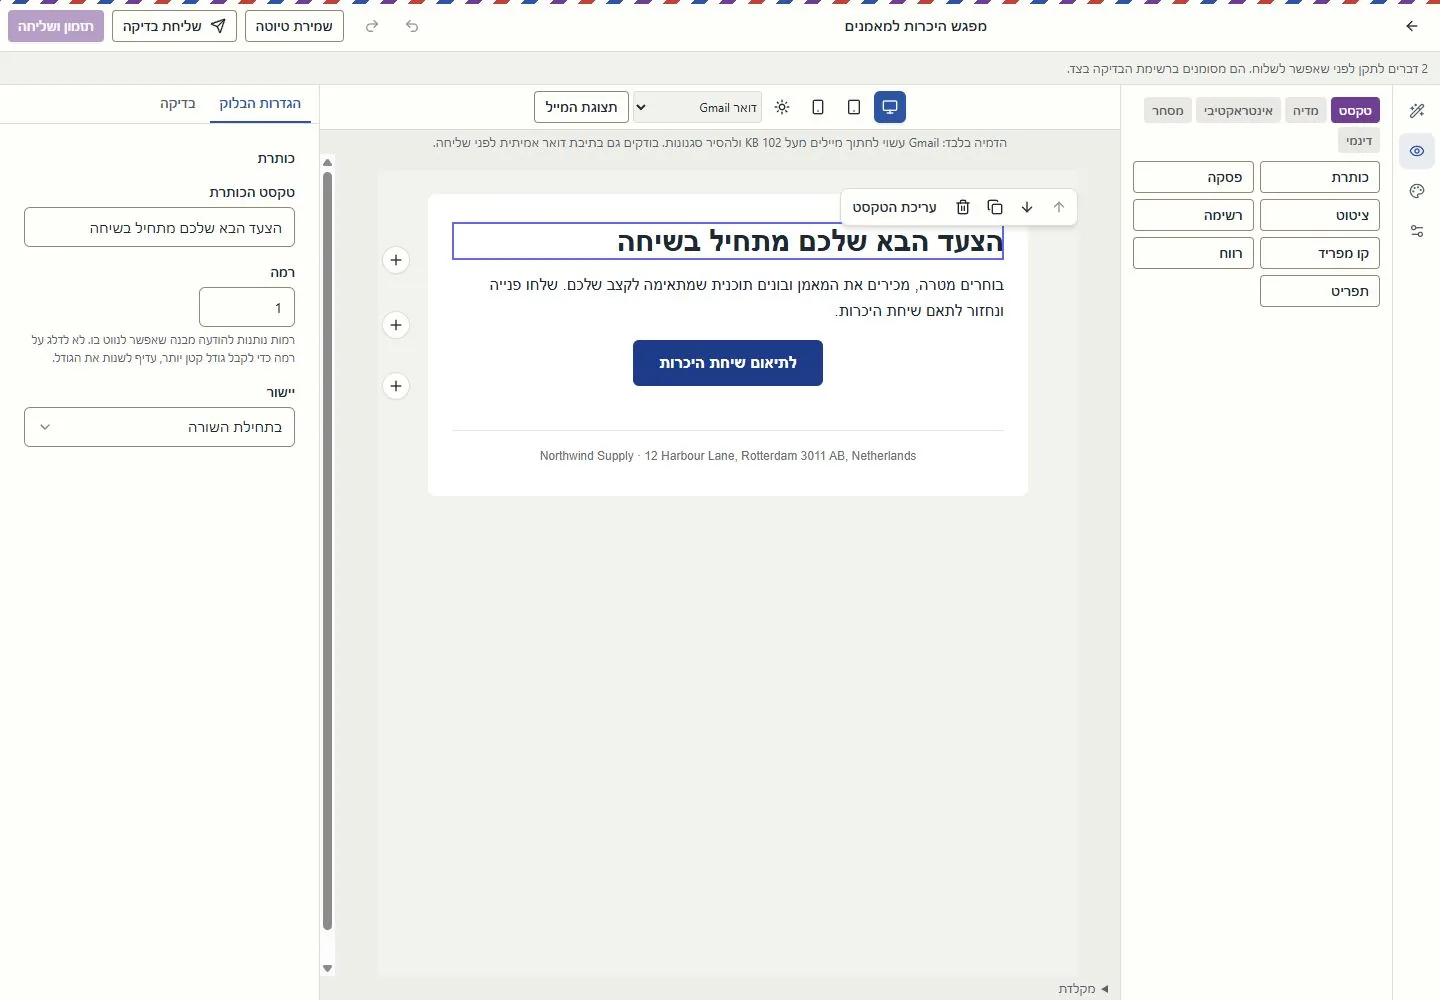
עובדים ברוחבי קריאה אמיתיים, עורכים טקסט בתוך המייל, מסדרים בלוקים ובודקים הדמיות של מצב כהה ולקוחות דואר. מחברים בין דף נחיתה לקמפיין בעזרת כלי ההמרה הנתמכים.
מחברים אנשי קשר, חברות, עסקאות, פניות שירות ופרויקטים. אחראים, תורים, משימות, תוצרים ואישורים מבהירים מי מטפל בצעד הבא.
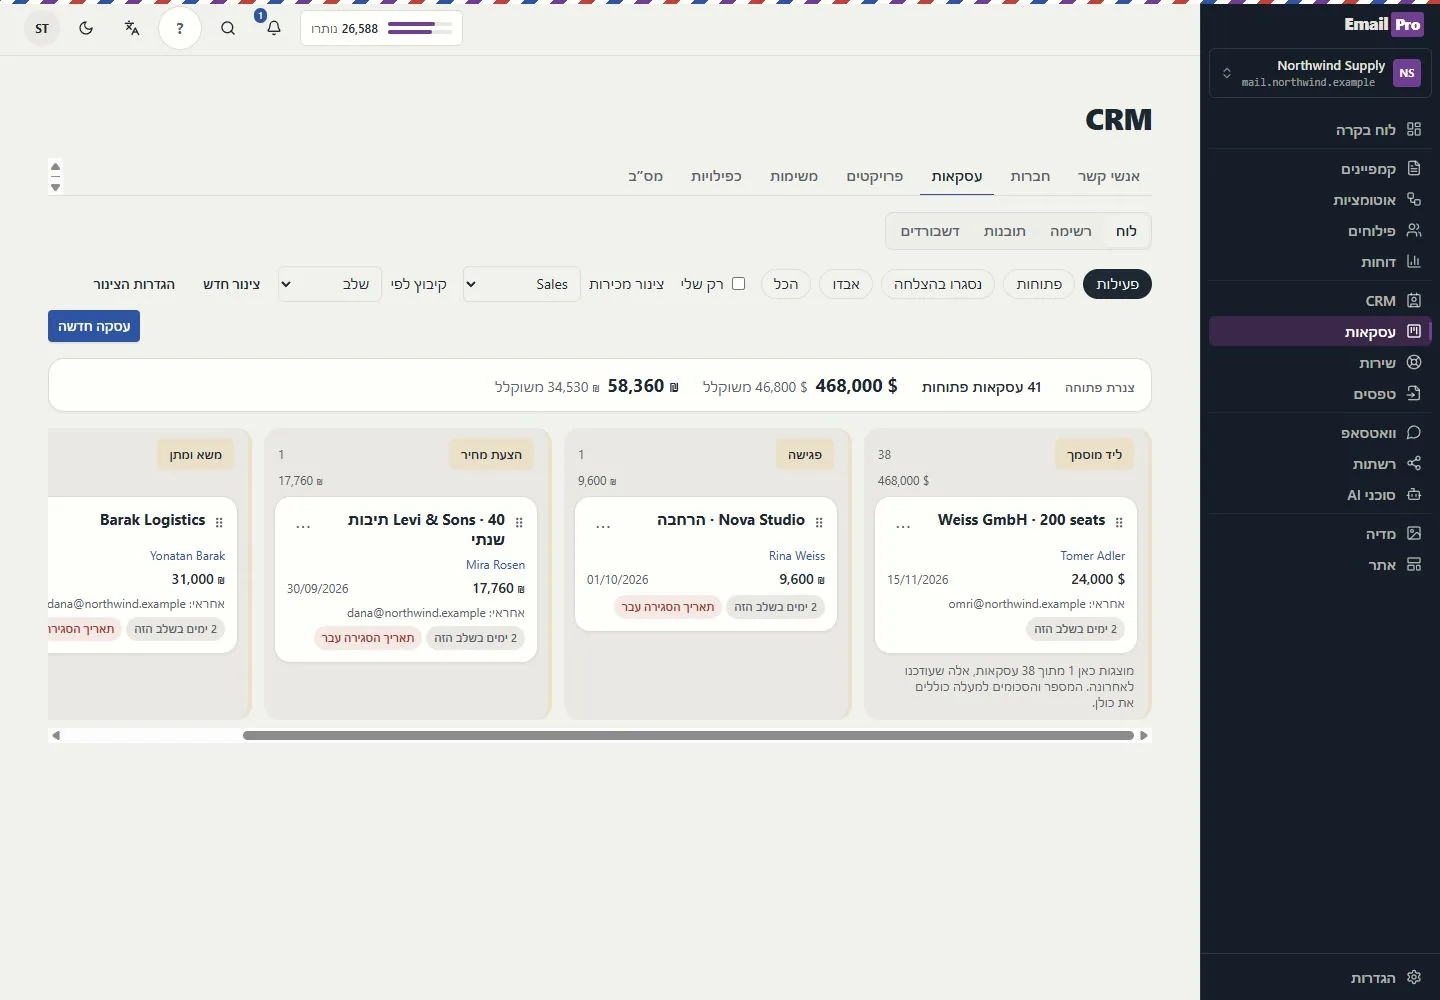
מסכי EmailPro הנוכחיים עם נתוני הדגמה, צולמו ב-26 באוקטובר 2026. הדוגמאות אינן תוצאות של לקוחות.
מגלים מה עוד מתחבר
לפני הפעלה בודקים את המסלול, ההרשאות ודרישות החיבור.
כל יכולת מוצגת עם גבולות ההפעלה שלה.
כן. שולחים לכתובת בדיקה ייעודית ומקבלים את ההודעה בחזרה דרך הכלי, כך שבדיקת אינטגרציה לא תלויה בתיבה אמיתית של מישהו.
endpoint אחד עם אימות מפתח, או כלי MCP אם השולח הוא סוכן. המכסות והמדיניות של המפתח נאכפות בשרת לפני שההודעה יוצאת.
המערכת מנטרת את הרשומות, מזהה שינוי ומתקנת או מתריעה, במקום שתגלו את זה כשמיילים מפסיקים להגיע.
כן, כולל דומיין שיושב בחשבון Cloudflare שלכם: מחברים בטוקן מוגבל, וההקמה רצה עד הסוף בלי להעביר בעלות.
להמשיך מכאן
סריקה ראשונה לקריאה בלבד, ואז אתם מחליטים אם לעבוד דרך המסך, ה-API או הסוכן.
לפתוח חשבון